INTERIM · IAM · NIS2 / CYBERBEVEILIGINGSWET · AI GOVERNANCE

Interim programma manager IAM en NIS2: van audit naar werkend programma.

Voor CISO's, CIO's en bestuurders die een IAM-programma op de rails moeten krijgen, of de Cyberbeveiligingswet (NIS2) aantoonbaar moeten invullen. Onafhankelijk van leveranciers, direct inzetbaar, en vanaf de eerste week iets tastbaars.

  • NuProgress Lead NIS2 bij VodafoneZiggo (lopende opdracht)
  • 5.000+medewerkers: werkplek geconsolideerd bij T-Mobile, Pulse-score +15%
  • 12-koppigteam in een vijfjarig internationaal IAM-programma bij Ahold Delhaize (PAM, IGA, Access en Certificate Management)
  • 23 locatiestweetalige uitrol bij Renewi, over culturele en taalverschillen heen
  • Audit findingsgemitigeerd en governance-structuren ingericht bij Vattenfall, conform ISO 27001 en NIS2

Referenties op aanvraag. Meer over deze opdrachten bij cases, over de aanpak in Over mij en de artikelen over programma-regie.

Wanneer huur je mij in.

01/

NIS2 en de Cyberbeveiligingswet drukken

Bestuurders zijn aanspreekbaar op aantoonbare access-controles, audit-trails en incidentmelding. Het toezicht loopt, de IAM-volwassenheid niet. Lees waarom IAM onder NIS2 een bestuurstaak is.

02/

Auditbevindingen die blijven terugkomen

Non-conformiteiten op toegangsbeheer, recertificering of privileged access. Elke audit dezelfde lijst. Dan is er geen tool-probleem maar een eigenaarschapsprobleem: van non-conformiteit naar controle.

Van Cyberbeveiligingswet naar aantoonbaar programma.

De Cyberbeveiligingswet, de Nederlandse invulling van NIS2, geldt sinds 15 augustus 2026. De grootste verschuiving is bestuurlijk: het bestuur moet kunnen aantonen dat cyberrisico's worden beheerst. Dat vraagt geen project naast de organisatie, maar een programma met eigenaren, prioriteiten en bewijs. Dit werk doe ik op dit moment zelf, als Progress Lead NIS2 bij VodafoneZiggo.

Zorgplicht
Gap-analyse tegen de maatregelen uit de wet, geprioriteerd op risico. Toegangsbeheer, MFA en privileged access als eerste zichtbare controls, omdat toezichthouders daar als eerste naar kijken.
Meldplicht
Een incidentproces dat de termijnen haalt: wie beslist, wie meldt, welke informatie op welk moment. Geoefend, niet alleen beschreven.
Bestuur
Verantwoordelijkheid belegd, rapportage ingericht en besluitvorming die werkt. Zo kan het bestuur zijn rol onderbouwen, richting toezichthouder en richting zichzelf.
Keten
Leveranciers en ketenpartners in beeld, inclusief de samenhang met de Cyber Resilience Act voor producten met digitale elementen.

Achtergrond: wat er sinds 15 augustus veranderde, hoe CRA en NIS2 in elkaar grijpen, en alle artikelen in de NIS2-hub.

De eerste 90 dagen.

Oriënteren en leveren gebeuren door elkaar, niet na elkaar. Geen kwartaal inventariseren voordat er iets gebeurt.

  1. Dag 1 tot 10. Lezen, luisteren en de echte vraag vinden achter de opdracht.
  2. Week 2 tot 4. Een scherpe diagnose en een eerste zichtbare winst: een besluit, een opgeruimde hoek.
  3. Maand 2. Het fundament: governance, eigenaren en besluitvorming die werken.
  4. Maand 3. Een gefaseerd, overdraagbaar plan met een businesscase eronder. Een plan dat ook zonder mij overeind blijft.

De volledige aanpak staat in Een IAM-programma opstarten: de eerste 90 dagen.

Interim, system integrator of vaste hire.

Drie vormen, drie verschillende dingen die je koopt. Een IAM- of NIS2-programma heeft fases, en elke fase vraagt een andere vorm.

AsInterim programma managerSystem integratorVaste hire
TijdshorizonTijdelijk en aflopend: opstart, deblokkeren, overdragenTijdelijk: de bouwfaseDoorlopend: beheer en doorontwikkeling
Aard van het werkRichten en deblokkerenBouwen op schaal, op een specifiek platformDragen en continuïteit
OnafhankelijkheidGeen belang bij leverancier of stackVerdient aan uren en eigen stackAfhankelijk van interne verhoudingen
KennisbehoudOverdracht is onderdeel van de opdrachtOplossing vertrekt vaak met de bouwerKennis blijft in huis
AanlooptijdDirectWeken tot maandenMaanden werving plus inwerken

Het hybride model werkt in mijn ervaring het best: interim naar een stabiele staat, daarna een interne kracht. Het volledige kader, inclusief wanneer je níet extern hoeft in te huren, staat in Interim programma manager, SI of vast: IAM-keuzekader.

Zo werk ik.

Opdrachtvorm
Zelfstandig professional. Inzet in dagen per week, in overleg. Rollen: interim programma manager, senior delivery manager, product owner.
Landschap
SailPoint, CyberArk, Omada, Entra ID/PIM en Intune. Van IGA en PAM tot Zero Trust en de processen eromheen (SoD, JML). Vendor-agnostisch, met oog voor Europese en open-source-alternatieven.
Verandering
Prosci-gecertificeerd change practitioner, Leading SAFe. Van C-level tot HR en eindgebruiker: draagvlak, adoptie en eigenaarschap bij de business.
Compliance
NIS2 en Cyberbeveiligingswet, ISO 27001. Van zorgplicht naar maatregelen met een eigenaar en bewijs dat een toezichthouder accepteert.
AI governance
AIGP-opleiding (IAPP-curriculum) afgerond. Toegangsbeheer en eigenaarschap voor AI-agents op hetzelfde fundament als menselijke identiteiten.
Referenties
Op aanvraag, uit de programma's hierboven.

Veelgestelde vragen.

Wanneer is een interim programma manager de juiste vorm?
Als het traject tijdelijk is, vastloopt op richting of eigenaarschap, en er zware belangen spelen tussen afdelingen. Dan koop je onafhankelijkheid en senioriteit. Voor doorlopend beheer of een puur technisch bouwtraject is een vaste rol of een system integrator passender.
Wat doe je concreet voor NIS2 en de Cyberbeveiligingswet?
Ik vertaal de zorgplicht en meldplicht naar een programma met eigenaren, prioriteiten en bewijs. Concreet: een gap-analyse tegen de maatregelen uit de wet, toegangsbeheer en MFA als eerste zichtbare controls, een werkend incidentproces voor de meldplicht, en rapportage waarmee het bestuur kan aantonen dat het stuurt. Geen papieren compliance, maar maatregelen die een toezichthouder als de RDI kan controleren.
Vallen wij onder NIS2, en is het dan niet al te laat?
Of je onder de wet valt, hangt af van sector en omvang; de Cyberbeveiligingswet geldt sinds 15 augustus 2026 voor organisaties in achttien sectoren, publiek en privaat. Te laat is het niet. Toezichthouders kijken eerst of je geregistreerd bent, of de verantwoordelijkheid belegd is en of je aantoonbaar in beweging bent. Dat is precies wat de eerste 90 dagen van het programma opleveren.
Hoe snel kun je starten en hoe lang blijf je?
Interim betekent direct inzetbaar, zonder wervingstraject. De eerste 90 dagen leveren een diagnose, een zichtbare verbetering, werkende besturing en een overdraagbaar plan. Daarna loopt de opdracht door tot het programma in een stabiele staat is en een interne opvolger het overneemt.
Ben je gebonden aan een leverancier of platform?
Nee. Ik werk zelfstandig en heb geen belang bij een specifieke stack. Ik ken SailPoint, CyberArk, Omada en Entra ID/PIM van binnenuit, maar de keuze volgt uit jouw eisen, inclusief open-source- en Europese alternatieven.
Wat gebeurt er met de kennis als je vertrekt?
Overdracht is onderdeel van de opdracht, niet een nabrander. Governance, eigenaarschap en plan worden zo neergezet dat een interne kracht ze kan overnemen. Het doel is capaciteit achterlaten, geen afhankelijkheid.

Bespreek je situatie.

Een kennismaking van een half uur is meestal genoeg om te bepalen of interim de juiste vorm is, en wat de eerste stap zou zijn. Geen pitch, wel een eerlijk antwoord.
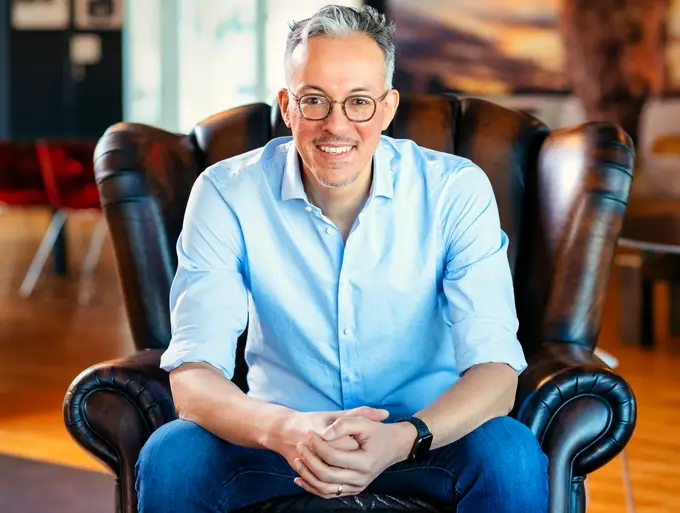
Ric van Westhreenen

Ric van Westhreenen

Programma Manager gespecialiseerd in IAM, digitale werkplek en digitale transformatie. Pragmatisch, hands-on, getting things done.

Verbind op LinkedIn →